PostgreSQL 19 文档新增属性图一章
PostgreSQL 19 的文档里出现了属性图一章,SQL/PGQ 开始进入核心用户视野。PG19 仍在开发中,文档页自己也标着尚未受支持,但这一章足以让内核、扩展和上层 ORM 提前评估适配。PostgreSQL 一向靠扩展和 SQL 能力吸收周边数据库类型,SQL/PGQ 若在核心里站稳,图查询必须另起一套图数据库的默认选型就会被改写。有依赖路径、权限图或知识图谱需求的团队可以先跟踪语法、限制和执行计划表现。
pgsql.cc 提供对 postgresql.org 官网内容的中文翻译,由 Pigsty 团队维护。
每日精选 PostgreSQL、数据库与云计算资讯
PostgreSQL 19 的文档里出现了属性图一章,SQL/PGQ 开始进入核心用户视野。PG19 仍在开发中,文档页自己也标着尚未受支持,但这一章足以让内核、扩展和上层 ORM 提前评估适配。PostgreSQL 一向靠扩展和 SQL 能力吸收周边数据库类型,SQL/PGQ 若在核心里站稳,图查询必须另起一套图数据库的默认选型就会被改写。有依赖路径、权限图或知识图谱需求的团队可以先跟踪语法、限制和执行计划表现。
TimescaleDB 2.28.0 在压缩列存的查询和连续聚合刷新上都有实质增强,正对应时序负载最常见的每组最新值、压缩历史上的条件聚合和持续 rollup。这一版还有一处不向后兼容的改动:移除自适应分块。发布说明还预告 2.29.0 起不再支持 PostgreSQL 15,并调整内部 catalog 中的 chunk_constraint。留在 PG15 的用户要安排升级,依赖内部 catalog 的监控脚本得改用稳定视图。
PostgreSQL 19 的提交 45762084 把 standard_conforming_strings 固定为始终开启,但 pg_dump、pg_restore 的参考页和迁移说明都没提这对恢复旧版转储意味着什么。Baji Shaik 提交补丁补上说明,Tom Lane 认为写得过于乐观:即便数据是 COPY 格式,旧转储也不安全,视图、默认值、约束和函数里的字符串字面量都可能被解析成另一个意思。他给出了措辞更严的替代版本。
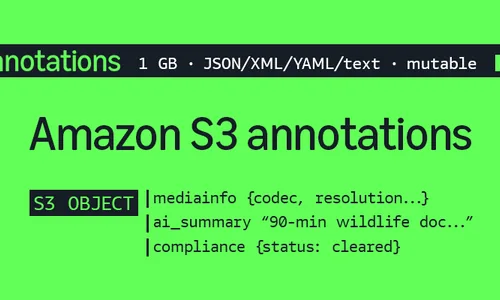
AWS 让对象存储自己带上可查询的上下文。S3 Annotations 把结构化标注直接挂在对象旁边,并支持查询与自动化,不再只是标签的扩展。传统对象存储的元数据能力很薄,AI 检索、数据湖和文档库往往要另外维护一套 catalog、向量库或数据库来记住这些信息。归档、日志、文档库和训练数据集都可能受益,但迁移前值得先弄清查询模型、权限、成本、生命周期,以及它与 Glue、Lake Formation 的关系。
AWS 同时调整了 S3 Vectors 的两项关键参数:大索引的查询费用下调八成,单次相似度检索最多返回一万条结果。向量检索的成本和 top-k 上限会直接决定 RAG、相似检索和多阶段重排的做法,AWS 在对象存储产品线里改这两个数字,意图是把一部分向量负载从专用数据库拉到更便宜的存储上。做大规模文档或日志 embedding 的团队值得重新比较 S3 Vectors、pgvector 与自建 ANN,延迟和一致性仍需实测。
Cloudflare 的 DMARC Management 正式可用,并把入口开放给免费客户。域名邮件认证是钓鱼、供应链欺诈和品牌冒用的基础控制面,但 SPF、DKIM、DMARC 三件套配置复杂、报告难读,上线之后又容易随时间漂移。把这套治理挪到域名和 DNS 的同一个平台上,主要价值是压低长期维护成本,也可能推动更多中小站点真的把策略收紧。维护文档站、包仓库或邮件域名的团队值得借机复核现有记录。
共识是先把 Python 基础设施回移到所有活跃稳定分支,再分阶段迁移,Python 将成为非 psql 测试的硬依赖。
补丁提交后 buildfarm 立刻报错,查询列返回 0 而非 42,Tom Lane 确认只在启用 JIT 时复现。
Álvaro Herrera 认为原补丁逻辑不直观、风险偏高,作者改出一版侵入性更小的本地标志方案。
pg_pread 出错返回的 -1 隐式转成 UINT64_MAX 累加进统计,修复把计数挪到错误处理之后。
公告营销色彩较重,事务语义、服务路径与一致性边界仍要回到 Delta 和 Unity Catalog 文档逐项核对。
代码质量与覆盖率门禁被产品化进 PR 和 CI 主流程,同时提供组织级统一启用开关。
攻击者用已知口令直接登入全球企业的防火墙与 VPN 设备,凭据轮换和管理面收口是当务之急。
能执行脚本、访问文件的可安装内容都应当按代码对待,工作机与娱乐环境最好隔离。
指标可直接以 OpenTelemetry 格式写入并用 PromQL 查询,延续了这一批集中化更新的方向。
分区表上漏写分区键的查询会扫遍所有分区,在几亿行的表上足以打满 I/O、拖垮整台实例。HexaCluster 发布的 pg_kpart 1.0 干脆拒绝这类查询:一条针对受保护分区表的查询若裁剪不掉任何分区,就报错并返回专用 SQLSTATE,方便应用层捕获。扩展提供审计模式便于灰度上线,并用黑白名单精确指定受保护的表。项目由 Gilles Darold 维护,按 PostgreSQL 许可证发布。
2024 年圣诞,Aura Frames 的 API 因存储写满宕了三小时:RDS PostgreSQL 14.1 默认改用复制槽,专用日志卷上的 WAL 无节制增长。Andrew Atkinson 复盘此后一年的改造,按整表分片把写入最重的十张表拆到 7 个新主库,连同原库共 8 个,PgBouncer 扩到 230 个实例,并升级到 PostgreSQL 17.6。2025 年圣诞全库峰值 22.6 万 TPS,十余小时零故障。
透明数据加密解决了静态数据的问题,却把风险转移到密钥上:密钥很容易出现在配置文件、命令行参数和日志里,甚至对 DBA 直接可见,整个加密模型也就形同虚设。Petar Lejic 介绍 PGEE Key Manager 的做法,由它安全获取并把密钥传给数据库进程,全程不暴露,支持集群自动重启与故障切换,还能对接 Vault、HSM 或云上密钥服务,让基础设施团队和安全团队各管一段。
测试基础设施要不要从 Perl TAP 迁到 Python 与 pytest?Andrew Dunstan 提出整体迁移,Heikki Linnakangas 等人表示支持;Tom Lane 的顾虑很实际:master 用 Python 而稳定分支留在 Perl,测试回移会非常痛苦,而 v17 分支里约一成提交都动过测试文件。折中共识是分阶段推进,先在 master 上只用 Python 写新测试把框架稳住,再按模块分批替换。
Kubernetes SIG Storage 发布年度综述,路线正从基本的 PV、PVC 和 CSI 转向数据保护与数据移动。数据库和 AI 流水线在 Kubernetes 上跑起来之后,问题早就不是能不能挂盘,而是崩溃一致的快照、增量备份、对象存储接口和恢复自动化。把 PostgreSQL 放上 Kubernetes 的团队值得重点关注 VolumeGroupSnapshot、CBT、Volume Health 和 COSI 这几项。
AWS 管理控制台现在可以完全走私有网络访问,覆盖所有商业区域,费用按底层 PrivateLink 端点和数据处理计费。此前强监管环境虽然能用私有 API 和私有网络访问资源,控制台却往往仍需要一条互联网路径,这块控制面暴露一直是缺口。金融、政务、医疗和企业内网环境可以评估用它替代跳板机或公网白名单,并检查 IAM、SCP 与 VPC 端点策略是否一致。
攻击者不必攻破企业边界,只要让开发者在自己机器上跑一个面试项目就够了。作者记录了一次经 LinkedIn 招聘投递的后门样本,以试题仓库为载体,目标是本机的 SSH 密钥、云凭据、GitHub 会话和包仓库令牌,而这些往往直通生产。样本细节仍需独立复核,但风险模型足够现实。面试题、外包代码和陌生仓库应默认放进一次性虚拟机或容器里跑,不挂载宿主机密钥。
PoWA 的核心扩展新增按模块设置数据保留策略,由 Marc Cousin 贡献,兼容所有仍受支持的 PostgreSQL 版本。
Xata 的 PostgreSQL 变更数据流工具本次更新围绕把自身做成可长期运行的服务。
Alena Rybakina 把 contrib 实现换成 pg_stat_vacuum_tables 等三个内置视图,用新 GUC 控制开关。
补丁优先挑唯一索引,1000 次点更新从 53 秒降到 1 秒以内,主要受益的是 Debezium 一类下游消费者。
--statistics-only 配 --index 时会顺带还原别的 schema 里同名表的统计,改用依赖匹配后已提交到 HEAD 与 v18。
深层嵌套 JSONB 会栈溢出导致段错误,Perl 侧的循环引用还会让 SV_to_JsonbValue() 陷入死循环。
文章讲清 Hypercore 的压缩与存储路径,可与原生分区、ClickHouse 等方案一并比较时序负载。
本次发布集中在存储、profiling、PostgreSQL 兼容性和扩展相关的大量修复。
论文讨论把标量函数编译到 GPU 的方法、基准测试与优化空间。
指标可跨账号跨区域复制到中央账号,多账号运维需要重新划分它与自建 Prometheus 的边界。
复制功能本身不额外收费,跨区域与跨账号的数据传输仍按标准资费计价。
synchronous_commit 在 local 与 remote_write 之间还缺一档:WAL 到达备库内存即可返回。Robins Tharakan 把它实现了一遍,备库状态消息扩到 42 字节以携带 receivePtr,walreceiver 在写盘前先回复。SSD 上两种模式只差 0.06%;慢速 HDD 备库上它起初反而更慢,因为 TCP 包翻倍引发调度抖动。十轮测试后中位数领先 4.9%,他认为抵不过复杂度损失。
PostgreSQL 自带 pg_dump、pg_basebackup 与 pg_stat_replication,外围还有 pgBackRest 和 Barman,但 Richard Yen 认为恢复现场失手的极少是工具。他把灾难定义为任何持续损害可用性、正确性或业务信任的事件,切换后的性能回退、坏迁移和 WAL 归档缺失都算,并把失败拆成基础设施、流程和人三层。RPO 与 RTO 则是一条成本曲线,需要与业务一起谈定。此为上篇。
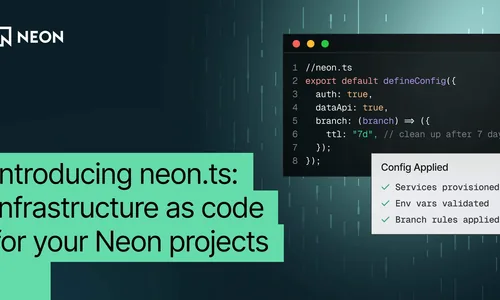
Neon 把项目配置搬进了代码。neon.ts 是一份 TypeScript 写成的基础设施即代码配置文件,开发者在其中声明 Neon 服务、配置分支设置,并直接拿到类型安全的环境变量,不必再回控制台逐项点选。Neon 近来把自己定位成面向应用和 AI agent 的后端平台,数据库资源的程序化管理因此越来越重要。工具现已可用,想把数据库分支和环境变量纳入版本控制、让 CI 或 agent 自动创建实例的团队可以先试。
Orca Security 公布 CVE-2026-20253 等一组 Splunk Enterprise 漏洞,核心是未经认证的文件操作可以一路走到远程代码执行。日志与可观测性平台通常握着大量凭据、内部拓扑和访问路径,被攻破后的影响面常常超过普通业务系统。受影响版本与补丁状态仍以 Splunk 官方公告为准。对外暴露过 Splunk 的团队应立刻确认版本和补丁、收紧访问控制与网络隔离,并回查是否留有异常的文件读写痕迹。
Linus Torvalds 在 LKML 发出 Linux 7.1 的发布邮件,主线由此进入新一轮维护周期。内核主线版本会牵动数据库性能的方方面面:文件系统、网络栈、cgroup、io_uring、BPF 和容器 runtime 行为都可能变化,具体改动仍以 changelog 和各发行版的 backport 为准。生产环境的 PostgreSQL 节点不必追主线,可以先留意 IO、调度与文件系统方向的改动。
CISA 发布约束性操作指令 BOD 26-04,把联邦机构的安全更新从逐条清点 CVE 改成按风险排序。资产和漏洞数量都很大时,真正的难题不是知道有哪些 CVE,而是把可利用性、暴露面、业务关键性和打补丁本身的风险合成一个优先级。指令面向联邦机构,方法论却适用于任何要维护大量数据库和中间件的团队:把互联网暴露、利用活跃度、资产重要性、补丁可得性和回滚成本一并入表,替代只看 CVSS 分数的做法。
pg_conflict 模式下手工建同名表会触发断言,加锁与权限策略仍有分歧,设计意图是只允许 SELECT、DELETE、TRUNCATE 和 LOCK。
用 --schema、--table 或 --index 过滤时,v18/v19 会跳过关系与属性统计,v4 补丁已修并将回移到 v18。
createPartitionTable() 漏掉了 NewRelationCreateToastTable() 调用,带测试的修复补丁已备好待推送。
TerminateBufferIO 会意外清除该标志,Andres Freund 打算改成先减后加并在代码里写明约束,测试等写路径完成 AIO 改造再补。
设备流程的 CPU 占用异常升高,8.21.0 已修复;临时方案是检测到 8.20.0 就跳过该测试,但回移到 PG18、PG19 较为复杂。
终端里执行 vercel integration add neon 即可创建数据库,面向项目初始化与 agent 驱动的自动化流程。
文章用同一批 Oracle 对象做基准,比较通用编码 agent 和 HexaRocket 在模式与 PL/SQL 转换上的完成度。
作者演示 Wasm 沙箱下 ABI、运行时、文件系统与线程限制引发的运行期失败,扩展流水线需要 smoke test。
Phoronix 报道用户贡献仓库中出现新的恶意软件,官方复盘尚未公布;构建环境不应直接信任 AUR 一类的第三方源。
把面向 agent 的知识包定为厂商无关的开放格式,并给出参考实现的读写工具。
Peter Geoghegan 发布了索引预取补丁的第 27 版,收拾了 PostgreSQL 19 最后一轮 commitfest 之后搁置的遗留问题。主要变化是简化 heapam_index_getnext_scanbatch_pos,把批次环形缓冲区的管理交给新的高层辅助函数,消除 Andres Freund 指出的表访问方法之间的重复代码。新增的测试设施有回收批次时的 Valgrind 内存标记,待办的是 CI 失败与成本模型。
Arne Roland 的 key joins 补丁引入了 LEFT JOIN FOR KEY 这样的语法,靠外键关系给连接提供正确性保证。Tomas Vondra 的反馈集中在三点:这个特性是否非要有真实存在的外键约束、唯一约束够不够;验证该放在解析分析阶段还是规划器阶段;以及视图、SQL 函数和策略带来的 DDL 处理复杂性。Arne 认为解析期验证是正确性证明所必需的,计划把 DDL 处理拆成独立补丁。
AI 编码把大量意图、试错、局部编辑、agent 计划和对话都塞进了提交之前的阶段,而 Git 的提交只记录结果、不记录生成过程,评审、回滚、协作和审计因此都缺了一块。Zed 公布的 DeltaDB 是它对编辑历史和协作数据结构的方向性表达,技术细节还需要继续跟踪。要做 agent 编辑器或代码评审工具的团队,值得把提交前的操作日志、agent 轨迹、补丁来源和用户意图当成一等数据,而不是只依赖最终那份差异。
AWS 宣布 OpenAI 的 GPT-5.4 和 GPT-5.5 在 Bedrock 的美国东部弗吉尼亚区域可用。公告列出的能力包括 272K 令牌上下文、文本与图像输入、Responses API、服务端和客户端的工具调用以及响应流式输出。大型企业选用模型时,采购流程、审计、区域与网络边界和数据治理往往比裸接口更关键。选型时应比较直连与各云渠道在区域、日志、配额和价格上的差别。
Fujii Masao 倾向于移除 validateDomainCheckConstraint() 的 lockmode 参数,并从发布说明里删掉对应条目。
目前是媒体报道,尚待 Oracle 与受害方的一手确认,与本周早些时候的 Oracle 漏洞警告指向同一波攻击。
AI 运维助手要能读日志、指标、链路和索引才有用,接入前需设定只读范围、索引级权限和查询限流。
覆盖工作流的启动、运行、成功、失败以及任务级状态变化,接入事件总线时要注意幂等与重复投递。
面向敏感数据和受监管负载,落地时要看机密虚拟机与 GPU、证明链、密钥释放策略和日志边界。
子查询上拉会让 jointree 的搜索空间迅速膨胀,规划阶段的内存也跟着失控。Tomas Vondra 写了一组补丁,在连接路径生成、等价类处理以及归并连接和哈希连接过程中释放临时子列表,极端场景下峰值内存从 9.3 GB 降到 6.1 GB。Andrei Lepikhov 在评审中指出 list_concat() 创建的是数组而不是简单引用,同类问题可能散布在代码库各处。内存分析这边,Valgrind 的 massif 可用。
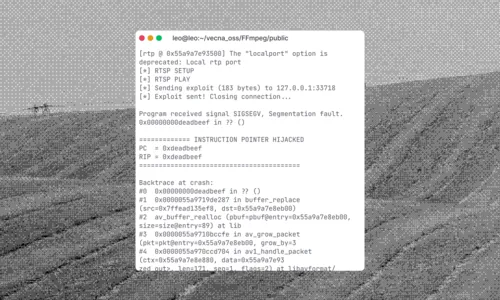
Depth First 公布了一批 FFmpeg 漏洞,共 21 个 0-day,具体的 CVE 编号、补丁状态和各发行版的回补进度还要跟踪官方公告。FFmpeg 被浏览器、播放器、转码服务、社交平台以及 AI 数据管道广泛嵌入,一个解析漏洞可能由用户上传的文件、模型数据集或媒体处理队列触发。服务端处理用户媒体时应隔离 FFmpeg 进程、限制文件大小与格式、启用 seccomp 或容器沙箱,并把媒体解析器当作高危依赖来盯补丁。
Bytecode Alliance 发布 WASI 0.3,把它描述为组件模型生态更完整的一步,面向多语言组件互操作和更贴近现实的系统接口。Wasm 要成为数据库扩展、边缘函数、插件沙箱、CI 任务和无服务器工作单元的通用执行层,前提是有稳定的 I/O、网络和异步模型,这个版本正是朝这个方向的里程碑。评估数据库插件沙箱时,还要跟踪 Wasmtime 与 Wasmer 的支持、各 Preview 版本的兼容性和宿主 API 边界。
BleepingComputer 报道称超过 400 个 Arch Linux 包被入侵,用于分发 rootkit 和信息窃取程序,规模比前一天的初步报道大得多。AUR、Homebrew tap、npm、PyPI 和 Go 模块有一个共同点:安装过程往往会执行维护者提供的脚本或构建逻辑,而用户贡献生态的审核成本很高。使用社区包的机器应逐个审查 PKGBUILD、固定来源、在隔离环境中构建,生产环境尽量不要依赖未经审计的用户贡献包。
Anthropic 的红队发布了一份关于 N-day 漏洞利用的研究。防御侧长期依赖一个假设:补丁发布到大规模武器化之间存在窗口期。如果大模型能显著缩短 N-day 利用代码的开发时间,这个窗口就会被压缩,补丁的时限目标、资产暴露面管理、规则生成和验证流程都需要相应提速。可行的做法是把模型辅助的漏洞利用写进威胁模型,收紧高危漏洞的修补时限,准备可复现的验证沙箱,减少直接暴露在公网的服务,并为自动生成的漏洞报告制定分诊策略。
Nikita Malakhov 的用例里按 ID 删除却命中了别的行,改写成 CTE 就正常,怀疑与删除时的行检查有关。
当前只放行 ACCESS SHARE 以支持 pg_dump,Amit Kapila 认为按锁模式过滤不值得,不如当普通表处理。
把高危解析器从 C 迁到内存安全语言,走的是减少缺陷类别、隔离风险组件的路子,而不是加更多扫描器。
agent 既读工单又能改代码、跑命令、开 PR,来自日志与工单的指令性文本应当默认视为不可信输入。
长期不升级的自托管 runner 既积累安全风险,也可能因协议变化突然让工作流中断。
这是 Ryzen Master 远程代码执行事件的延续,报道称研究者没有拿到承诺的一万美元赏金。
需要自行定义适用文件类型、禁止访问密钥、区分建议与阻塞,并跟踪误报率和评审耗时的变化。
AWS 宣布 Aurora PostgreSQL 支持 18.3,覆盖所有商用区域和 GovCloud,可以通过蓝绿部署、原地升级或快照恢复三条路径升级。云上托管的 PostgreSQL 由此进入 18.x 的迁移周期。对生产环境来说,升级时保留统计信息和逻辑复制方面的改进,比单个 SQL 特性更值得关注,它们直接影响升级后的查询稳定性、复制延迟和可用的迁移窗口。迁移测试应重点看执行计划稳定性、跳跃扫描的命中情况和扩展可用性。
在没装 psql 的机器上执行 neonctl psql 会直接报找不到命令,而大多数 macOS 笔记本、精简的 Linux 容器、Windows、CI 运行器和沙箱环境都属于这一类。Neon 因此用纯 TypeScript 重新实现了 psql 客户端,并把它直接嵌进 neonctl。为了确认这份实现与原版行为一致,团队搭了一套逐字节比对的一致性测试框架,直接用 PostgreSQL 自己的回归测试套件来验证输出是否完全对得上。
Tiger Data 的这篇文章讨论 PostgreSQL 会失手的场景。作者的判断是它能覆盖九成负载,剩下一成集中在高频只追加写入、持续写入压力和分析型查询:当数百万行只写一次、从不更新时,MVCC 的开销就变成了负担。文章把加索引、分区和升级硬件称作优化跑步机,能缓解一时却解决不了架构错配。识别的办法是用诊断查询看表的更新占比和自动清理频率,这类负载改用 hypertable 与列式存储可能比继续调优更合适。
开发者机器是供应链攻击最现实的入口之一,而 Homebrew 的 tap 本质上可以执行 Ruby 代码,此前这条信任边界是隐式的。6.0.0 把它变成需要显式确认的动作,同时修复了一批安全问题:下载策略中 HTTPS 到 HTTP 的重定向保护被绕过、macOS pkg 安装后脚本以 root 执行代码、用户可控的 /var/tmp plist 属主。团队应检查内部 Brewfile、私有 tap 和 CI 里的安装行为。
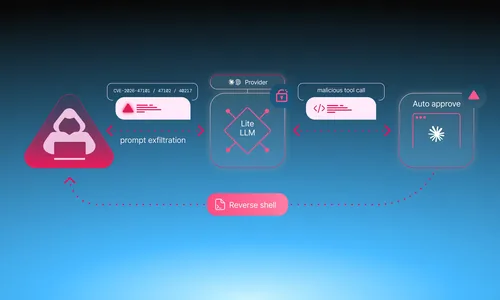
Obsidian Security 披露了 LiteLLM 的一条漏洞链,从权限提升一路走到远程代码执行,并演示了被控制的网关如何向下游 agent 注入任意工具调用,把执行路径扩大到 agent 运行时。研究者建议升级到 v1.83.14-stable 或更高版本,并审计 proxy_admin、guardrails、callbacks、供应商密钥和 MCP 令牌。这类网关能看到提示词、响应、工具定义和凭据,应按高敏感基础设施治理。
补丁用匿名 mmap 配合 madvise,新增 pg_resize_shared_buffers() 与 AccessNBuffersLock 协调。
Amit Langote 推送了越界写入与漏检的两个补丁,回归测试全部通过,并修正了关于 SubXactCallback 的注释。
首条 XLOG_RUNNING_XACTS 带溢出标志时热备无法激活;替代补丁被指在关闭校验和的情况下可能损坏数据。
改用 ShareUpdateExclusiveLock 被判定为错误,恢复成 ShareLock,PostgreSQL 19 发布说明里的对应条目要删掉。
源页面标记 BTP_MERGED_AWAY 供反向扫描使用,评审者担心 VACUUM 清不掉死元组会让仅索引扫描读到过期 TID。
跑在 Actions 原生工作流里,默认只读权限、沙箱容器与 Agent Workflow Firewall。
乱序摄入默认窗口一分钟,并提供 OutOfOrderIngestionRate 等指标;仪表盘与告警阈值需要重新验证。
结合 SPIFFE 工作负载身份,不只验证请求者是谁,还验证执行路径与参与系统,面向需要保管链的流程。
研究者称 AMD 最终移除了 Ryzen Master 安装器里的自动更新组件,旧更新器还因重定向失效留下修复悖论。
目前以媒体报道为准,尚待官方细节;AUR 安装过程会执行代码,工作站应审查 PKGBUILD 并隔离构建环境。
PostgreSQL 代理 PgDog 宣布完成 550 万美元融资,同时公布了一组生产数据:部署规模超过每秒 200 万次查询,已知分片数据量超过 20 TB,Docker 镜像拉取超过 140 万次,并计划推出便于在 AWS 上运行、带 SLA 支持的企业版。PostgreSQL 的扩展瓶颈常常不在单机内核,而在连接管理、路由、分片和故障切换。要真正放进生产,仍需实测预备语句、会话状态、COPY 和逻辑复制的行为。
PostgreSQL Buildfarm 数据库上线了查询 API。此前想批量拿到构建结果只能抓网页,现在可以直接用接口做程序化访问,文档已放在 GitHub 上,示例演示了怎么查询某个 buildfarm 成员的最新状态。对扩展维护者和打包者来说,这意味着某个平台、某个分支的构建状态可以接进自己的看板或告警,不必再解析 HTML。作者表示正在征集反馈,想知道这套接口该往哪些方向扩展才更贴合社区的实际用法。
Oracle 发布严重安全警告,称有攻击者利用一个漏洞发起大规模攻击,受影响的机构超过一百家。此前有网络犯罪团伙宣称借此入侵了企业系统,Oracle 随后确认了该缺陷;Google 的安全团队也参与应急响应,已通知一百多家运行着可能存在漏洞的 Oracle 服务器的组织。企业软件和数据库一旦补丁滞后,被武器化的速度往往比预期快得多。运维方值得借这次事件复核补丁窗口、外部暴露面和入侵检测的覆盖范围。
AWS 宣布基于 Graviton5 的 EC2 M9g 与 M9gd 实例正式可用,M9gd 带本地 NVMe SSD。两者使用第六代 Nitro 系统,并首次引入以形式化验证强化隔离的 Nitro Isolation Engine。官方口径下数据库负载最高可获得 30% 的性能提升,数据库和缓存通常也是迁到 Arm 收益最明显的部分。选型不能只比 vCPU 单价,PostgreSQL 的测试应覆盖 WAL、检查点和连接池行为。
安全公司 Blue41 公开了一份针对欧洲银行 bunq 的 AI 助手评估:攻击载荷可以伪装成普通交易描述,等到检索、上下文拼接、模型行为和输出渠道组合起来才显形,因此它不是传统的 XSS 或 SQL 注入,而是不可信业务数据被当成模型上下文的新边界问题。Blue41 称 bunq 已有防护,但风险仍在。交易备注、工单、邮件和上传文档都可能成为载体,检索增强与 agent 系统应最小化上下文、区分数据与指令、限制外链和动作。
企业内部 API、agent 后端、MCP 服务和运维系统通常没有公网入口,却同样需要 WAF、bot 管理、限流、缓存和可观测性。Cloudflare 的 Private Origins 支持 use_private_routing 语义,RFC1918、CGNAT 和 ULA 等私有地址可以自动启用,公有和私有应用因此共用一套安全模型。统一入口之前需要核查回程路由、源站 mTLS 和故障回退路径。
Tomas Vondra 指出 parse_key_join.c 有 150 KB、规划阶段慢 30% 到 40%,建议拆分并考虑改到规划器里实现。
Fujii Masao 通过了 Chao Li 的第三版补丁,属于定向修复,确认只回补到 PostgreSQL 18。
Henson Choi 提议给 DEFINE 单独建 ExprContext 并按行重置,导航函数改在解析阶段拦截。
状态页信息有限、暂无根因说明;CI、发布、Dependabot 和 GitHub App 都可能出现排队或误判失败。
细节要等 6 月 17 日的正式公告,持续集成矩阵、基础镜像和回滚方案值得提前排期。
每台托管实例上会先于业务任务启动一个守护任务,形态接近 DaemonSet,权限与镜像来源需要更严的审计。
代码已开源,示例覆盖 LangGraph 行程助手,产物包含分类体系、测试集、轨迹、评分与指标。
GitHub 称它不依赖代码扫描、Dependabot 或密钥扫描,是按需的轻量补充,不能替代 CI 里的安全扫描。