规划器内存优化把峰值从 9.3 GB 压到 6.1 GB
子查询上拉会让 jointree 的搜索空间迅速膨胀,规划阶段的内存也跟着失控。Tomas Vondra 写了一组补丁,在连接路径生成、等价类处理以及归并连接和哈希连接过程中释放临时子列表,极端场景下峰值内存从 9.3 GB 降到 6.1 GB。Andrei Lepikhov 在评审中指出 list_concat() 创建的是数组而不是简单引用,同类问题可能散布在代码库各处。内存分析这边,Valgrind 的 massif 可用。
pgsql.cc 提供对 postgresql.org 官网内容的中文翻译,由 Pigsty 团队维护。
当天收录 29 条。
子查询上拉会让 jointree 的搜索空间迅速膨胀,规划阶段的内存也跟着失控。Tomas Vondra 写了一组补丁,在连接路径生成、等价类处理以及归并连接和哈希连接过程中释放临时子列表,极端场景下峰值内存从 9.3 GB 降到 6.1 GB。Andrei Lepikhov 在评审中指出 list_concat() 创建的是数组而不是简单引用,同类问题可能散布在代码库各处。内存分析这边,Valgrind 的 massif 可用。
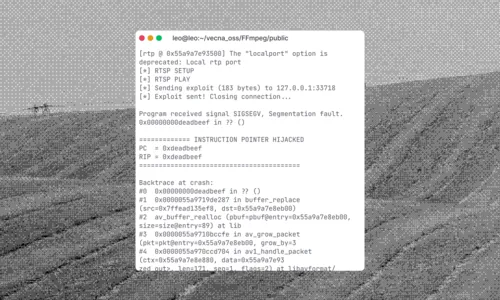
Depth First 公布了一批 FFmpeg 漏洞,共 21 个 0-day,具体的 CVE 编号、补丁状态和各发行版的回补进度还要跟踪官方公告。FFmpeg 被浏览器、播放器、转码服务、社交平台以及 AI 数据管道广泛嵌入,一个解析漏洞可能由用户上传的文件、模型数据集或媒体处理队列触发。服务端处理用户媒体时应隔离 FFmpeg 进程、限制文件大小与格式、启用 seccomp 或容器沙箱,并把媒体解析器当作高危依赖来盯补丁。
Bytecode Alliance 发布 WASI 0.3,把它描述为组件模型生态更完整的一步,面向多语言组件互操作和更贴近现实的系统接口。Wasm 要成为数据库扩展、边缘函数、插件沙箱、CI 任务和无服务器工作单元的通用执行层,前提是有稳定的 I/O、网络和异步模型,这个版本正是朝这个方向的里程碑。评估数据库插件沙箱时,还要跟踪 Wasmtime 与 Wasmer 的支持、各 Preview 版本的兼容性和宿主 API 边界。
BleepingComputer 报道称超过 400 个 Arch Linux 包被入侵,用于分发 rootkit 和信息窃取程序,规模比前一天的初步报道大得多。AUR、Homebrew tap、npm、PyPI 和 Go 模块有一个共同点:安装过程往往会执行维护者提供的脚本或构建逻辑,而用户贡献生态的审核成本很高。使用社区包的机器应逐个审查 PKGBUILD、固定来源、在隔离环境中构建,生产环境尽量不要依赖未经审计的用户贡献包。
Anthropic 的红队发布了一份关于 N-day 漏洞利用的研究。防御侧长期依赖一个假设:补丁发布到大规模武器化之间存在窗口期。如果大模型能显著缩短 N-day 利用代码的开发时间,这个窗口就会被压缩,补丁的时限目标、资产暴露面管理、规则生成和验证流程都需要相应提速。可行的做法是把模型辅助的漏洞利用写进威胁模型,收紧高危漏洞的修补时限,准备可复现的验证沙箱,减少直接暴露在公网的服务,并为自动生成的漏洞报告制定分诊策略。
Nikita Malakhov 的用例里按 ID 删除却命中了别的行,改写成 CTE 就正常,怀疑与删除时的行检查有关。
当前只放行 ACCESS SHARE 以支持 pg_dump,Amit Kapila 认为按锁模式过滤不值得,不如当普通表处理。
把高危解析器从 C 迁到内存安全语言,走的是减少缺陷类别、隔离风险组件的路子,而不是加更多扫描器。
agent 既读工单又能改代码、跑命令、开 PR,来自日志与工单的指令性文本应当默认视为不可信输入。
长期不升级的自托管 runner 既积累安全风险,也可能因协议变化突然让工作流中断。
这是 Ryzen Master 远程代码执行事件的延续,报道称研究者没有拿到承诺的一万美元赏金。
需要自行定义适用文件类型、禁止访问密钥、区分建议与阻塞,并跟踪误报率和评审耗时的变化。