Robins Tharakanrobins.in
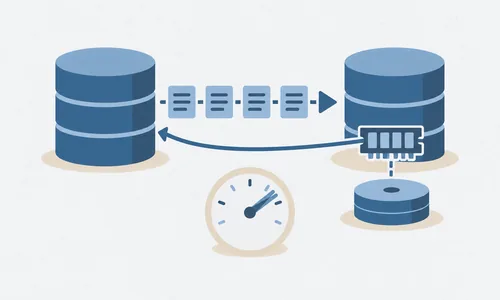
synchronous_commit 在 local 与 remote_write 之间还缺一档:WAL 到达备库内存即可返回。Robins Tharakan 把它实现了一遍,备库状态消息扩到 42 字节以携带 receivePtr,walreceiver 在写盘前先回复。SSD 上两种模式只差 0.06%;慢速 HDD 备库上它起初反而更慢,因为 TCP 包翻倍引发调度抖动。十轮测试后中位数领先 4.9%,他认为抵不过复杂度损失。
Richard Yenrichyen.com
PostgreSQL 自带 pg_dump、pg_basebackup 与 pg_stat_replication,外围还有 pgBackRest 和 Barman,但 Richard Yen 认为恢复现场失手的极少是工具。他把灾难定义为任何持续损害可用性、正确性或业务信任的事件,切换后的性能回退、坏迁移和 WAL 归档缺失都算,并把失败拆成基础设施、流程和人三层。RPO 与 RTO 则是一条成本曲线,需要与业务一起谈定。此为上篇。
Andre LandgrafNeon 博客
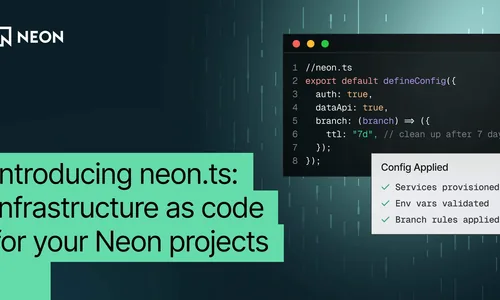
Neon 把项目配置搬进了代码。neon.ts 是一份 TypeScript 写成的基础设施即代码配置文件,开发者在其中声明 Neon 服务、配置分支设置,并直接拿到类型安全的环境变量,不必再回控制台逐项点选。Neon 近来把自己定位成面向应用和 AI agent 的后端平台,数据库资源的程序化管理因此越来越重要。工具现已可用,想把数据库分支和环境变量纳入版本控制、让 CI 或 agent 自动创建实例的团队可以先试。
Orca SecurityOrca Security
Orca Security 公布 CVE-2026-20253 等一组 Splunk Enterprise 漏洞,核心是未经认证的文件操作可以一路走到远程代码执行。日志与可观测性平台通常握着大量凭据、内部拓扑和访问路径,被攻破后的影响面常常超过普通业务系统。受影响版本与补丁状态仍以 Splunk 官方公告为准。对外暴露过 Splunk 的团队应立刻确认版本和补丁、收紧访问控制与网络隔离,并回查是否留有异常的文件读写痕迹。
Linus TorvaldsLKML
Linus Torvalds 在 LKML 发出 Linux 7.1 的发布邮件,主线由此进入新一轮维护周期。内核主线版本会牵动数据库性能的方方面面:文件系统、网络栈、cgroup、io_uring、BPF 和容器 runtime 行为都可能变化,具体改动仍以 changelog 和各发行版的 backport 为准。生产环境的 PostgreSQL 节点不必追主线,可以先留意 IO、调度与文件系统方向的改动。
CISACISA
CISA 发布约束性操作指令 BOD 26-04,把联邦机构的安全更新从逐条清点 CVE 改成按风险排序。资产和漏洞数量都很大时,真正的难题不是知道有哪些 CVE,而是把可利用性、暴露面、业务关键性和打补丁本身的风险合成一个优先级。指令面向联邦机构,方法论却适用于任何要维护大量数据库和中间件的团队:把互联网暴露、利用活跃度、资产重要性、补丁可得性和回滚成本一并入表,替代只看 CVSS 分数的做法。