SILO 20260916 修复安全与跨池一致性问题
SILO 20260916 是安全与正确性版本:认证策略拒绝未签名 x-amz-* 并校验预签名 payload,修复 IAM 撤销、多池条件写入、Object Lock、删除标记、multipart 严格列表和复制一致性。版本同步 Console v2.4.1、MC 与 silo-pkg v3.14.1,TLS 曲线交回 Go 1.27 默认值;有 TLS 检查设备必须先评估握手兼容性。
pgsql.cc 提供对 postgresql.org 官网内容的中文翻译,由 Pigsty 团队维护。
当天收录 26 条。
SILO 20260916 是安全与正确性版本:认证策略拒绝未签名 x-amz-* 并校验预签名 payload,修复 IAM 撤销、多池条件写入、Object Lock、删除标记、multipart 严格列表和复制一致性。版本同步 Console v2.4.1、MC 与 silo-pkg v3.14.1,TLS 曲线交回 Go 1.27 默认值;有 TLS 检查设备必须先评估握手兼容性。
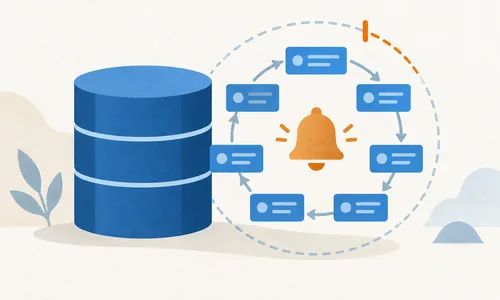
max_notify_queue_pages 是 PostgreSQL 17 引入的启动参数,限制全库 NOTIFY/LISTEN 队列可分配的 SLRU 页数;默认 1,048,576 页,按 8 KB 页约 8 GB。Christophe Pettus 解释它为何取代旧的自发限制,并提醒队列增长常由长期未消费通知的监听者造成。排查堵塞时应同时观察 pg_notify、监听会话、磁盘和重启级 GUC,不能只调大上限。
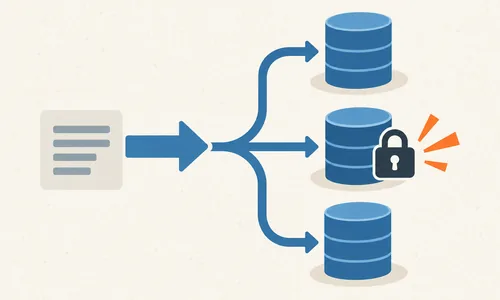
PostgreSQL 19 与 master 仍有一个分区路由 ON CONFLICT 边界:遇到分区本地的可延迟唯一约束时,插入会走异常路径。该问题在 beta4 冻结前被列为待修复事项,讨论中的补丁还涉及排序规则处理、测试覆盖和 indnkeyatts 检查,说明“索引键列数不同但冲突语义等价”是否可互换仍未定。依赖分区写入与可延迟唯一约束的应用,应在 19 beta/最终版前暂缓升级或自行构造回归用例。
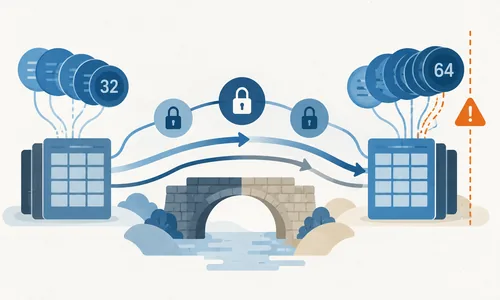
64 位 MultiXactOffset 审查发现,9.3→9.4 pg_upgrade、备机 pg_get_multixact_stats() 和 members 截断都可能产生误导或数据风险。若升级前已发生 multixid 回绕,oldestMulti 处理存在极端静默损坏可能;恢复期间 oldestOffset 未随 WAL 更新会让统计虚高。修复与测试在推进,升级前应检查旧版本状态、备机统计和 pg_multixact 文件。
PostgreSQL hackers 讨论了一份在认证前根据用户输入暴露服务器信息的概念验证补丁。审阅者认为,任何在认证或授权之前处理外部输入的功能都扩大了攻击面,无法靠实现细节把风险降到可接受范围;Tom Lane 明确表示这类方案不可能合入。它不是已发布漏洞或功能,而是一次安全边界审查,提醒扩展和代理设计不要在身份确认前执行可观测操作。
PostgreSQL hackers 发现 WAL_LOG CREATE DATABASE 在故障切换后可能留下错误的可见性映射:堆页清除了 PD_ALL_VISIBLE,VM 页却保持 all-visible,索引扫描可能返回错误。讨论建议 update/delete 路径若堆页原有该标志就注册 VM 清除操作,并为无变化情况使用 REGBUF_NO_CHANGE。问题仍在补丁阶段,使用 WAL_LOG 建库的团队应纳入故障切换测试。
PGQ 的 CREATE/ALTER 目录行为差异过大,补丁作者被要求重新设计并补充 pg_dump 语义。
PostgreSQL 用 C11 alignas 替代仅为对齐而分配的 palloc/malloc,兼顾 WAL 填充与树外兼容。
CAST(... DEFAULT ... ON CONVERSION ERROR) 补丁重构错误安全类型转换和表达式求值上下文。
remove_useless_joins 相关 PHV 副本可触发断言,修复方向是调整子链接预处理时机。
PGConf.dev 统计了 PostgreSQL Commitfest 的提交、审查与合并趋势,补充项目开发节奏观察。
文章给出用 pg_stat_statements 与日志定位慢 SQL 的简化流程,适合初次排查。
Ddlforge 为 Node ORM 提供零停机 PostgreSQL 迁移监督器,强调可恢复与分批执行。
文章展示 PostgreSQL 通过删去大半补丁实现 group commit 的设计取舍。