PostgreSQL 19 的 212 项改动只有四项要紧
PostgreSQL 19 的发布说明列了 212 项改动,Christophe Pettus 认为多数运维只需盯住其中四项:由工作进程自动管理、参数可调的异步 I/O;针对 LEFT JOIN 形态改进的查询规划;pgstattuple 借流式读取明显提速;以及扩展从此必须按 C11 而非 C99 编译。他把这一版定性为面向管理与监控的版本,改进多是渐进的运维体验,没有面向用户的招牌特性。扩展维护者要留意编译标准的变化。
pgsql.cc 提供对 postgresql.org 官网内容的中文翻译,由 Pigsty 团队维护。
当天收录 17 条。
PostgreSQL 19 的发布说明列了 212 项改动,Christophe Pettus 认为多数运维只需盯住其中四项:由工作进程自动管理、参数可调的异步 I/O;针对 LEFT JOIN 形态改进的查询规划;pgstattuple 借流式读取明显提速;以及扩展从此必须按 C11 而非 C99 编译。他把这一版定性为面向管理与监控的版本,改进多是渐进的运维体验,没有面向用户的招牌特性。扩展维护者要留意编译标准的变化。
Melanie Plageman 提交补丁修复可见性映射的 WAL 记录缺陷:清除 VM 位时没有把 VM 缓冲区注册进 WAL 记录,而 WAL 摘要器只统计已注册的页面,增量备份便会漏掉这些改动,产出损坏的备份。修法是清位时注册缓冲区,并在关键区间持有排他锁。Andres Freund 指出 heap_update 可能以任意顺序获取多个 VM 页锁而死锁,建议按块号升序加锁。
Dilip Kumar 正按评审意见推进逻辑复制的冲突日志历史表,让冲突记录进表而不只是打进日志。当前争议在 ConflictLogDest 的表示上:log、table、all 三个目标用位图还是普通枚举,Peter Smith 主张位图以便直接做位运算,另一派认为普通枚举更好扩展。此外还有订阅所有权变更时的归属处理,以及非超级用户访问 pg_conflict 对象的权限问题待定。
Henson Choi 在 v46 基础上放出 40 个增量补丁推进行模式识别。0001 到 0031 保持不变以保留既有评审状态,新增的 0032 到 0040 回应 Tatsuo Ishii 的意见:修正绕过 A1 帧优化的测试、改写注释与报错语态、用 Max() 和 Min() 宏替换手写极值代码、把设计说明挪进 README.rpr、跑 pgindent 并统一 pg_proc.dat 描述。另有三件事推后处理。
pgBackRest 原作者 David Steele 收手之后,PostgreSQL Experts 接手做了一个延续性分支 pgxbackup,并应 Steele 的要求不再沿用原名。分支保留并行备份恢复、时间点恢复、页级校验和、加密、多仓库与归档管理等能力。PGX 承诺的范围是关键缺陷修复、跟进新 PostgreSQL 版本的兼容性,以及保证已有备份仓库仍能正确恢复,不引入破坏性改动。代码沿用原许可证并接受外部贡献。
pgEdge 发布开源的 AI DBA Workbench,定位是给 PostgreSQL 团队一个随叫随到、仍由人复核的运维副驾驶。它持续采集查询性能、VACUUM 活动、连接健康、WAL 吞吐和复制延迟等指标,异常检测分三层:统计基线、基于向量相似度的模式匹配,再加 AI 分类。团队可以先不开 AI 功能,只当传统可观测性工具用,准备好了再打开。pgEdge 给出的背景是 DBA 难招、成本高,强监管行业还要走数月的安全审查。
Doug Pagnutti 讲了在一家炸药制造厂用 HiveMQ 企业版 MQTT 代理解决产线数据的经历:需要把 SCADA 的实时数据送到外部机器学习服务器做参数优化。他的评价是传输可靠、配置简单,需求变化时加主题也容易。其内置的 PostgreSQL 连接器与 TimescaleDB 搭配处理时序负载,因为后者本身就是 PostgreSQL 扩展,接入只需配好连接器并对齐表结构,查询不用改。
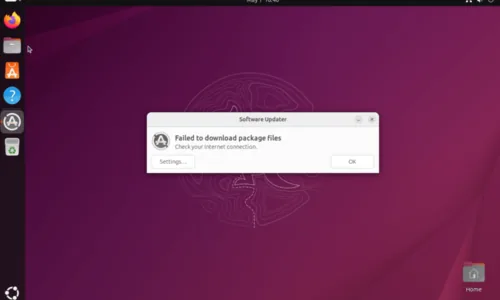
一个黑客组织宣称对 Ubuntu 与 Canonical 站点的分布式拒绝服务攻击负责,攻击导致多项服务中断,用户一度无法更新系统。受影响的是分发侧的关键设施,管理员依赖的安全补丁与软件维护渠道随之受阻,波及范围覆盖全球。事件把开源软件分发渠道在协同攻击面前的脆弱性摆上台面:镜像和更新服务一旦不可用,下游的补丁节奏就会被打乱。用 Ubuntu 源部署数据库的团队值得回头检查本地镜像与离线包的兜底。
SATYANARAYANA NARLAPURAM 发现它对 unlogged 关系也发 WAL,补丁改用 RelationNeedsWAL() 保护。
Fujii Masao 确认补丁已进主干,Chao Li 此前在 macOS 上跑通了 make check-world。
Michael Paquier 反对回迁,Daniil Davydov 认为这就是缺陷,Jim Jones 追问下一步怎么走。
根因是 Windows 上的 SSPI 认证没给 regress_seq_repl 配好,补上 auth_extra 后由 Amit Kapila 推送。