pgEdge 展示分布式集群滚动大版本升级
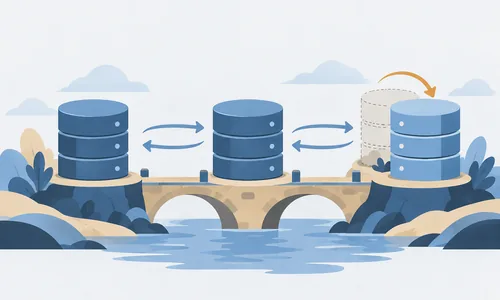
pgEdge 给出了从 PostgreSQL 17 滚动迁移到 18 的实操方案:先加入新版本节点,复制数据并验证双向写入,再逐步替换旧节点。文章揭示了逻辑复制与高可用组合中的隐患:复制集成员遗漏会让新节点只收不发,Patroni 中未持久化的配置可能被覆盖,同步备用节点停机会阻塞变更发布。升级还需暂停 DDL 复制并重建备用节点。作者尚未验证故障切换,因此这份流程仍需结合实际拓扑完成演练。
pgsql.cc 提供对 postgresql.org 官网内容的中文翻译,由 Pigsty 团队维护。
当天收录 26 条。
pgEdge 给出了从 PostgreSQL 17 滚动迁移到 18 的实操方案:先加入新版本节点,复制数据并验证双向写入,再逐步替换旧节点。文章揭示了逻辑复制与高可用组合中的隐患:复制集成员遗漏会让新节点只收不发,Patroni 中未持久化的配置可能被覆盖,同步备用节点停机会阻塞变更发布。升级还需暂停 DDL 复制并重建备用节点。作者尚未验证故障切换,因此这份流程仍需结合实际拓扑完成演练。
pg_knowledge_base 将 Oxigraph 引擎装进 PostgreSQL 19 扩展,让 SPARQL 查询与 SQL 使用同一事务和快照,无需另养一套图数据库。四元组存入普通表和索引,现有业务表也可通过 R2RML 映射为虚拟 RDF 图,复用数据库的备份与复制能力。代价是装载速度和存储开销尚不及专用后端,图连接也不会自动下推为 SQL。映射表可沿用行级安全,但四元组表没有同等保护,权限设计不能直接照搬。
Karen Jex 总结了在业务数据库上承载分析查询时的调优取舍。先用执行计划定位瓶颈,再按查询选择表达式索引、生成列或物化视图,同时计算写入成本与数据新鲜度。分析任务可使用独立角色或连接池设置内存,避免全局提高 work_mem 后被并发查询放大。需要隔离负载时,物理副本能分担读取,但不能独立修改表结构;逻辑副本则允许增建分析索引。文章用具体案例串联这些选择,强调按负载验证,而非套用统一参数。
Dolt 2.6 调整了数据库分支的合并算法,修复长期分支反复合并后可能静默选取较新修改的问题。新算法沿完整提交图寻找合并基点,按接近 Git 的方式识别双方变更,把原本可能被掩盖的冲突显式交给调用者处理。这是有兼容性影响的行为变化:依赖自动合并的脚本需要检查冲突处理路径,不能只看命令是否完成。版本还加强了数据文件上传及内容块的校验,避免错误内容覆盖已有哈希对应的数据。
NebuSec 公布了 PingCAP 安全事件的调查细节:攻击者从受损账号与代码历史中的凭据进入云环境,进一步读取内部数据仓库、对象存储和协作系统。确认暴露的信息包括账户关联、SQL 编辑器记录及业务资料,支持材料中的凭据也扩大了风险。调查未发现客户 TiDB 数据受到影响的证据,逐客户影响范围仍在核查。报告将处置重点落在撤销凭据、收紧跨项目权限与补齐访问日志,提醒团队把支持附件和代码历史纳入秘密扫描。
Brotli 1.2.1 修复了恶意压缩流可触发的解码器越界写入漏洞。特定块切换错误被当作需要继续输入处理,使后续解析可能覆盖缓冲区边界,影响取决于应用是否会解压攻击者控制的数据。Node.js 已同步发布受影响版本线的安全更新,说明此类底层库缺陷会沿运行时和依赖链传播。维护者应核对实际使用的 Brotli 实现与运行时版本,优先更新接收外部压缩内容的服务,并回归解压失败时的错误处理路径。
非并行或单批次连接可立即输出空键外侧行,避免暂存落盘;补丁回补至 19 分支,尚不代表已随正式版本发布。
案例梳理 DMS 全量加增量迁移的触发器处理、无主键表与大对象限制,并将序列校准和一致性检查纳入切换步骤。
文章分别以 lag 和会话窗口处理连续事件、空闲超时及显式结束信号,并说明结果发出后如何回收状态。
结合 IAM Identity Center 的多区域能力,让 Athena 与 Redshift 按真实用户执行细粒度授权和审计。
继此前预警后,初报将影响范围界定为最多 1.85% 的工作区,确认部分环境变量泄露,并加快切换单租户构建器。
同时引入 GREASE 和 IKEv2 KDF;发布说明仍列有 DTLS 1.3 确认与重传问题,部署前需核对适用限制。
缓存规则可启用分块回源并复用缓存及进行中的请求,源站需支持 Range,系统会校验文件大小与 ETag 的一致性。
封闭测试采用 ML-KEM 与 X25519 混合加密限制密钥使用区域,CDN 集成仍在开发,尚未全面开放。