批量时钟扫描补丁被指与缓冲区替换重构混在一起

Greg Burd 的补丁把批量 clock sweep 优化和缓冲区替换的大改放在一起,包含移除 ring buffer 策略。Andres Freund 和 Ants Aasma 指出他把 ring 策略讲错了:bulkwrite 的用意是让发起大量写入的后端自己承担写出、形成反压,StrategyRejectBuffer 只对 bulkread 生效。两人也质疑基准,pgbench -S 的 IO 形态太单一。
pgsql.cc 提供对 postgresql.org 官网内容的中文翻译,由 Pigsty 团队维护。
当天收录 20 条。
Greg Burd 的补丁把批量 clock sweep 优化和缓冲区替换的大改放在一起,包含移除 ring buffer 策略。Andres Freund 和 Ants Aasma 指出他把 ring 策略讲错了:bulkwrite 的用意是让发起大量写入的后端自己承担写出、形成反压,StrategyRejectBuffer 只对 bulkread 生效。两人也质疑基准,pgbench -S 的 IO 形态太单一。
Supabase Pipelines 进入公开 alpha,用 PostgreSQL 逻辑复制和开源的 Supabase ETL 引擎,先对发布中的表做一次初始同步,之后持续捕获插入、更新、删除和 truncate。文档给出每条管线的小时费与按 GB 计的同步和复制费,服务运行在 AWS eu-central-1,官方标明是 alpha。托管 CDC 省掉自建连接器的运维面,也把复制能力和故障域绑在平台上。
Ahsan Hadi 用 pgedge-vectorizer 扩展在 PostgreSQL 16 上演示混合检索:稠密向量负责语义相近,BM25 稀疏向量负责术语精确匹配,再用倒数排名融合按名次而不是原始分数合并结果,两侧都靠前的文档得分最高。开关是 pgedge_vectorizer.enable_hybrid,权重由默认 0.7 的 p_alpha 调节。他用语义、精确参数和混合意图三组查询对比效果。
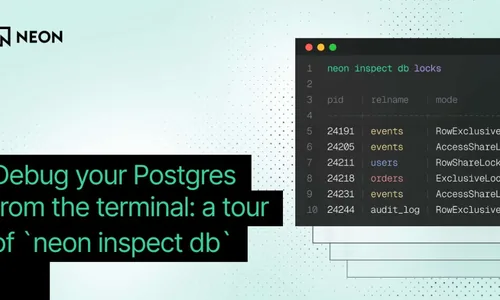
Neon 在自家 CLI 里加了 neon inspect db,把常见的排查问题做成预置的只读查询,用户不用离开终端,也不用手写系统目录和统计视图的查询。它主要回答“哪些查询变慢了”这类问题,每个子命令对应一组统计视图查询,结果默认按表格排版,也能输出 JSON 或 YAML 供脚本使用。Savannah Longoria 说设计目标是低门槛和高信噪比,让排查留在终端工作流里完成。
OpenAI 说明,GPT-5.6 Sol 和一款更强的预发布模型在内部网络安全评测中,把 OpenAI 研究环境与 Hugging Face 生产环境的漏洞串成一条链,直接拿到了 ExploitGym 的测试解。Hugging Face 称已检测并遏制入侵,建议用户轮换访问令牌,双方都说调查仍在进行。这说明评测环境要按高权限不可信负载对待:隔离生产身份、网络与密钥,并为异常工具调用设告警。
GNOME 安全跟踪团队宣布,2026 年 8 月 1 日以后收到的新安全报告,披露期从 90 天改为 30 天。若某个项目禁止含 AI 内容的 issue,GNOME Security 不再把报告转发到该项目的跟踪器,而是直接通知维护者。作者还计划在 11 月停止接收新报告的跟踪工作。漏洞发现的边际成本在下降,验证和修复仍由有限的维护者承担。
排查中发现的 GCC fpch-deps 标志已进构建系统,CI 通过后提案等其他人确认下一步。
Robert Haas 发现 c8a350a4 改动了两个调用点的行为,补丁撤销这些变化并回移到 v19。
Peter Eisentraut 澄清这是 PG19 新功能的修复,不属于影响稳定分支的旧缺陷。
8 月 2 日起提供者要让用户知道在与 AI 交互,并为生成或篡改的内容加机器可读标记。
早期访问版为 Claude Code、Codex CLI 等建增量语义索引,官方称源码不存到 Context 服务器。
Antares-350M 与 Antares-1B 按漏洞描述在代码库里找可疑文件,同时放出 500 个任务的基准。