pgAdmin 4 v9.16 修复七个安全漏洞
pgAdmin 团队发布 4 v9.16,共 64 项修复与新特性,最要紧的是七个漏洞 CVE-2026-12044 至 CVE-2026-12050:对话框模板与还原点端点的 SQL 注入、AI Assistant 事务绕过导致的远程代码执行、无需认证即可访问且含 pickle 反序列化的 SQL Editor 端点、泄露服务器凭据的存储型 XSS,以及多因素认证流程里的开放重定向。同时 pgAgent 宣布弃用,预计半年后移除。
pgsql.cc 提供对 postgresql.org 官网内容的中文翻译,由 Pigsty 团队维护。
当天收录 36 条。
pgAdmin 团队发布 4 v9.16,共 64 项修复与新特性,最要紧的是七个漏洞 CVE-2026-12044 至 CVE-2026-12050:对话框模板与还原点端点的 SQL 注入、AI Assistant 事务绕过导致的远程代码执行、无需认证即可访问且含 pickle 反序列化的 SQL Editor 端点、泄露服务器凭据的存储型 XSS,以及多因素认证流程里的开放重定向。同时 pgAgent 宣布弃用,预计半年后移除。
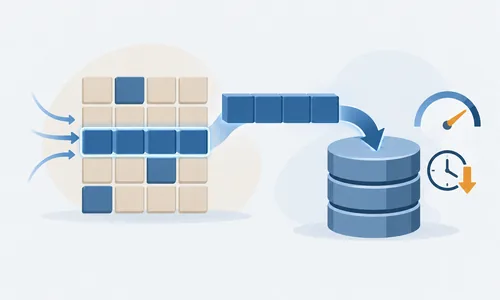
Melanie Plageman 发出 checkpointer 写合并补丁的 v15。新增能力是普通后端和 background writer 写盘时,会在共享缓冲区里找目标块前后相邻的脏块,把写 IO 合并到 io_combine_limit 大小。在 IOPS 受限的环境下测试,pgbench scale 500、8 个客户端、上限 7500 IOPS,TPS 提升约三成,p99 延迟下降约七成半。这一版还补了 TAP 测试。
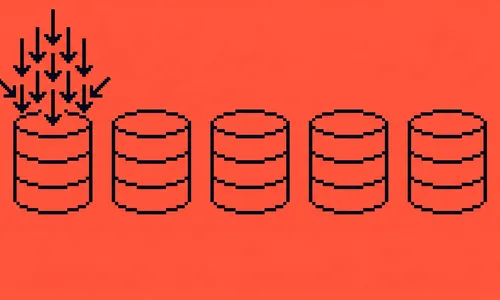
分区键设计不当,写入会全挤在一个分区上,其余分区几乎闲着。文章梳理了随之而来的连锁反应:B-tree 索引频繁更新、页面分裂加剧、WAL 生成量上升,autovacuum 在热点分区上持续满负荷。文中给出基于 pg_stat_user_tables 的诊断查询,用死元组比例和索引大小定位问题分区。两条出路是改成按时间的 RANGE 分区让写入自然分散,或改用 hypertable 并对旧数据启用列存压缩。
GitHub 调整了 Actions 里 pull_request_target 触发时检出代码的默认行为。这个触发器带着仓库写权限运行,一旦顺手检出外部 PR 的代码,发布令牌、包仓库凭据和云密钥就可能落到外部贡献者手里,是经典的配置陷阱,平台改默认值比逐个项目打补丁影响面大得多。用到 pull_request_target、workflow_run 或自托管 runner 的仓库仍应自查。
研究者发现 GitHub 上存在成规模分发恶意软件的仓库群。开发者习惯从搜索结果、README、issue 和 gist 里直接取安装脚本,当恶意仓库能批量生产之后,只看 star 数、只凭看起来像个正经开源项目已经不够用了。AI 编码工具如果会自动检索并引入代码,还会把这类风险再放大一层。构建脚本里的管道执行、来路不明的二进制、没有固定版本的依赖和临时建起来的仓库,都值得更严格的审查。
Suraj Kharage 重新变基并建了 commitfest 条目,测试覆盖 RETURNING、ON CONFLICT、分区表、触发器和可更新视图。
该数字是距回卷限制的剩余空间,而非可用事务 ID 数量,因为分配会更早在停止限制处终止。
运行时参数会以占位符发到远端导致 EXPLAIN 失败,方案是强制 generic_plan 并限制远端版本。
两条维护线同步出修复版本,均为常规 bugfix,没有破坏性变更。
触发权本身就是生产权限的一部分,组织模板应把它与环境审批、OIDC 角色和密钥暴露一起定策略。
仓库内的 agent 指令成了平台功能,风险在于指令漂移、注入,以及不同 agent 对同一文件的理解不一致。
没有发现明确的重大 CVE 或破坏性变更,但运行时处在集群底层,值得例行复核 release notes。
托管 Kubernetes 的控制面网络是安全评审重点,出站可控有助于满足私网与出口管控要求。
分区再均衡历来是高风险操作,启用前应在预发环境模拟扩容、热点分区和 broker 替换。
若打算用它承载备份或归档,重点看 ECC、热插拔、快照复制、监控与厂商锁定。
提出零接触 OAuth 方案,把 agent 接入的身份、令牌刷新与撤销收归集中治理。