Christophe Pettusthebuild.com
SQL/PGQ 是 2023 年进入 SQL 标准的图查询语法。Christophe Pettus 介绍了 PostgreSQL 19 落地的 GRAPH_TABLE:先用 CREATE PROPERTY GRAPH 把已有表声明成点表和边表,再用 MATCH 写模式,实现上重写成关系连接交给现有优化器,而不是新做一套图存储。当前不支持变长遍历,深度遍历也追不上 Neo4j 的免索引邻接,作者认为浅层图查询可以留在库里做。
Brad Van VugtNeon 博客
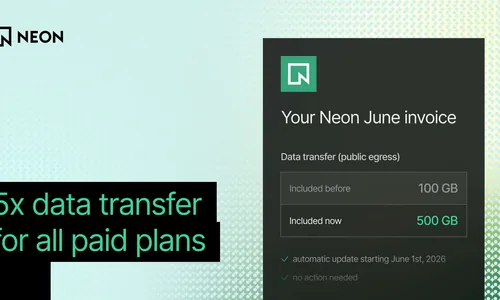
出口流量费是无服务器数据库上数据密集型应用绕不开的成本项。Neon 宣布自 2026 年 6 月 1 日起,所有付费计划的每月数据传输额度从 100 GB 提到 500 GB,涨到五倍,官方口径是让大多数工作负载不必再为出口流量单独付费。新额度对已有账户自动生效,体现在 6 月账单里,用户不需要改配置或换计划。跨区域读副本、逻辑复制和备份导出这些吃流量的路径,以及超出额度之后的计价,仍要按自己的用量核算。
Masahiko Sawadapgsql-hackers
PostgreSQL 19 支持在 wal_level = replica 下不重启启用逻辑解码,随之留下一个开放问题:有 REPLICATION 权限的用户建逻辑槽要不要额外设限。Masahiko Sawada 梳理 Andres Freund 与 Amit Kapila 的论证后提议归入 Non-bugs:这类用户本来就能靠物理流复制读到全部数据,再给逻辑槽不构成新的安全边界。逻辑槽带来的 WAL 膨胀应当靠改进监控来解决。
Robert Haaspgsql-hackers
Robert Haas 提出一套来源追踪机制,用 Provenances 对象记录每次操作的最终发起方和监管链条,为不受信任代码的隔离执行打底。Jacob Champion 认为这有助于识别信任边界,能与他在做的内部能力模型互补,讨论随后落到操作符类与操作符族怎么处理,以及完全可信基础设施该如何界定。两人都同意纯数学函数不该受来源限制,否则机制会严到难用。Tom Lane 以 SELinux 的历史提醒,策略打磨到可用需要好几年。
PostgreSQL 开发者邮件列表pgsql-hackers
为逻辑复制记录冲突历史的提案已迭代到第 43 版补丁。评审集中在几处:冲突日志表的权限,非超级用户可以 DELETE 和 TRUNCATE,但 INSERT、UPDATE 应给出专门报错而不是通用权限错误;字段和函数命名要不要保留 log 一词;CREATE SUBSCRIPTION 因建表时序报出订阅被并发删除的缺陷;以及 pg_subscription 新增列的访问控制。最新补丁补上 TOAST 表支持,并调整了建表时序。