选择 打开 改范围 完整检索页

pgsql.cc 提供对 postgresql.org 官网内容的中文翻译,由 Pigsty 团队维护。

PostgreSQL 博览 RSS 订阅

当天收录 28 条。

AWS 开源 ExtendDB,首个后端选了 PostgreSQL
AWSAWS What's New

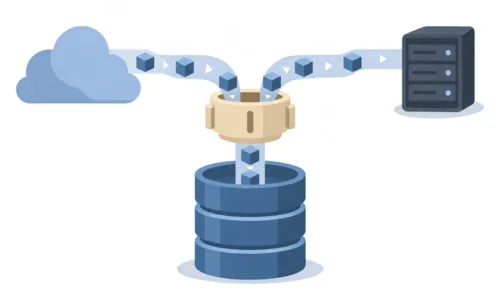
AWS 发布 ExtendDB 0.1,一个 Apache 2.0 许可的 DynamoDB API 兼容适配器,第一个参考存储后端是 PostgreSQL。它面向不能使用托管 DynamoDB 的场景,目标是应用代码不改写就能在本地、CI、自建机房或断连的边缘环境里跑 DynamoDB 形态的负载,对 PostgreSQL 生态来说是又一个把 Postgres 当作兼容后端的案例。有这类需求的团队可以关注它的兼容范围、事务语义与运维边界。
CVE-2026-6473 值得今天就打补丁

Christophe Pettusthebuild.com

Christophe Pettus 再次提醒 PostgreSQL 核心的 CVE-2026-6473:官方评分 CVSS 8.8,是整数回绕导致的越界写入,18、17、16、15、14 各分支未修复的版本都受影响,修复已随 18.4、17.10、16.14、15.18 与 14.23 发布。这类问题不像扩展漏洞可以靠回收权限缓解,只能升级。仍在旧小版本上的实例应把升级排进本周维护窗口,托管实例也要确认厂商是否已推送。

pg_statviz 1.0 给统计图表加上可选的 AI 解读

pg_statviz 项目GitHub

pg_statviz 把 PostgreSQL 内部统计做成时序分析与可视化,1.0 的主要变化是可选的 AI 分析:加上 --ai 之后,每张图的数据与图片会送给有视觉能力的模型,给出 HEALTHY、WARNING 或 CRITICAL 判断、简短解读和改进建议,可选 Claude、Gemini 或本地 Ollama。流程先跑确定性的规则引擎再调用模型,最终结论不会低于规则引擎的级别。不启用 AI 时工具没有额外依赖。

GitHub 称被投毒的 VS Code 扩展导致内部仓库外泄

GitHubGitHub 博客

GitHub 发布事件说明:5 月 18 日一名员工的设备因第三方被投毒的 VS Code 扩展失陷,目前评估是 GitHub 内部仓库遭到窃取,攻击者声称约 3800 个仓库,与调查方向一致。官方称没有证据显示客户的企业、组织和仓库受影响,已按优先级轮换关键密钥,并继续分析日志、验证轮换结果。供应链攻击从装包、CI 与发布令牌进一步推进到 IDE 扩展,而扩展通常能读工作区、环境变量与本机凭证,权限边界很宽。

OpenTelemetry 从 CNCF 毕业

CNCFCNCF

CNCF 宣布 OpenTelemetry 毕业,确认它作为云原生可观测性事实标准的地位。这条消息的分量不在某个功能,而在于一层基础设施标准进入成熟期:追踪、指标、日志与性能剖析的采集语义收敛之后,观测数据可以在不同后端之间迁移,供应商锁定随之下降。数据库、Kubernetes、服务网格、模型推理与无服务器平台都在围绕它做埋点与采集管线。新系统应优先采用它的 SDK、Collector 与语义约定。