Christophe Pettusthebuild.com
Christophe Pettus 挑出 PostgreSQL 19 里最能被感觉到的四项变化:MultiXact 成员计数器扩到 64 位,高并发共享行锁不再耗尽四十亿成员空间、逼出停机 vacuum;autovacuum 可以并行处理索引,代价是每个工作进程各占一份 maintenance_work_mem;UPDATE 与 DELETE 支持 FOR PORTION OF,按子区间改写时段行;jit 默认关闭,靠代码生成的 OLAP 需要显式打开。
Richard Yenrichyen.com
MultiXact ID 是 32 位计数器,一行被多个事务同时加锁、xmax 放不下时由它指向锁列表,它与 XID 各自独立回绕。SELECT FOR SHARE 会生成 MultiXact,外键检查隐含的 FOR KEY SHARE 也会,后者对开发者不可见。年龄逼近默认四亿的冻结上限时,数据库开始拒绝部分写入。作者建议用 mxid_age() 盯住库级与表级年龄,重点看外键父表。
Sergey KuznetsovGitHub
Sergey Kuznetsov 发布 pg_sorted_heap 0.14.0,扩展提供物理有序的堆存储、zone map 裁剪和与规划器集成的向量检索。新版本把 PostgreSQL 16 加入已验证矩阵,与 17、18 并列,并把跨大版本的升级路径纳入发布门禁;sorted_hnsw 通过索引访问方法对规划器可见,覆盖父表在叶子分区 HNSW 索引之上的 Merge Append 形态。扩展已发布到 PGXN。
Gabriele BartoliniPlanet PostgreSQL
Gabriele Bartolini 对比两个 Kubernetes 上的 PostgreSQL operator,维度包括架构、镜像、备份、大版本升级、可观测性与社区健康度。作者是 CloudNativePG 的联合创始人,立场并不中立,但这份清单值得照着问:在 Kubernetes 上跑 PostgreSQL 已从能不能跑,变成谁为备份恢复、升级、故障转移和漏洞响应负责。评估时应看升级语义、恢复演练和多可用区故障模型。
EnterpriseDBEDB 博客
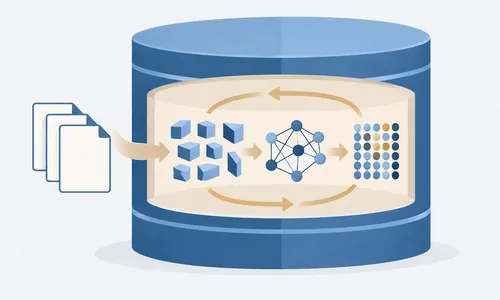
AIDB 是 EDB 推出的 PostgreSQL 扩展,把 AI 数据准备流程放在数据库内部:新数据写入后自动完成分块、生成嵌入和维护向量索引,不再需要外部管道逐步处理。官方博客用一份调查报告 PDF 演示,把含多个实体与关系的复杂文档转成可查询的知识库,全程无需人工干预。对已经把非结构化文档放在 PostgreSQL 里的团队,这类扩展把嵌入生成与索引更新的调度交给数据库自身,少了一处同步失败和数据陈旧的来源。
Fabricked 研究团队Fabricked
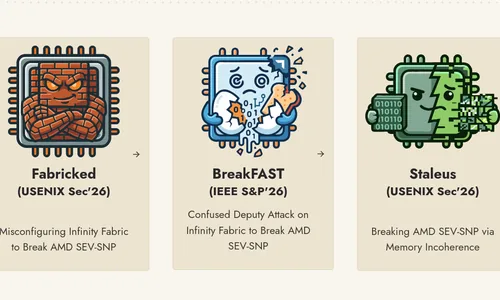
Fabricked 项目展示了如何通过错误配置 Infinity Fabric 突破 AMD SEV-SNP 的威胁模型,论文投向 USENIX Security 2026。机密计算的边界不只在客户机内部,还包括固件、fabric、平台初始化和 hypervisor 可触达的配置,一处配置错误就可能影响客户机的完整性与机密性。依赖机密虚拟机的云数据库与推理服务应跟进 AMD、OEM 和云厂商的响应,把证明链与平台配置纳入评估。
TechCrunchTechCrunch
Grafana Labs 确认系统被入侵、源代码被窃取,攻击者以公开代码库相要挟索要赎金,公司公开拒绝支付。做监控与可观测性的厂商同样会成为目标,被窃的专有代码是否最终会被公开尚不确定。拒付符合业界抵制勒索的方向,但也意味着要为代码外泄做准备:核对是否有凭据、密钥随代码一起泄露,检查构建与发布链路的可信度,并跟进厂商后续的事件说明与补救措施。
CNCFCNCF 博客
CNCF 的一篇文章指出临时容器的退出码只在很短时间内可见,它没有普通容器的 lastState 与 restartCount 语义,这是 API 设计的结果而不是简单缺陷。事故现场用 debug 容器观察到的状态往往是唯一的一手证据,Pod 后续一更新就无从追溯,影响复盘与合规审计。平台团队应把调试会话的命令、输出、目标容器、时间戳和退出码记进独立的审计或事故笔记,不要指望 Kubernetes API 长期保留这些上下文。