PostgreSQL 五月安全更新预警:11 个 CVE
Robins Tharakan 在 Planet PostgreSQL 上预告 2026 年 5 月的 PostgreSQL 安全更新,涉及 11 个 CVE,覆盖 14 到 18 全部受支持版本。他列出的方向包括 multirange 权限、内存溢出、pg_basebackup 的路径穿越、逻辑复制相关的 SQL 注入。正式公告尚未发布,可以先盘点实例、扩展和备份复制链路,等官方 release notes 再定升级动作。
pgsql.cc 提供对 postgresql.org 官网内容的中文翻译,由 Pigsty 团队维护。
当天收录 40 条。
Robins Tharakan 在 Planet PostgreSQL 上预告 2026 年 5 月的 PostgreSQL 安全更新,涉及 11 个 CVE,覆盖 14 到 18 全部受支持版本。他列出的方向包括 multirange 权限、内存溢出、pg_basebackup 的路径穿越、逻辑复制相关的 SQL 注入。正式公告尚未发布,可以先盘点实例、扩展和备份复制链路,等官方 release notes 再定升级动作。
CVE-2026-2005 是 pgcrypto OpenPGP 代码路径上的堆缓冲区溢出,可以以数据库进程的身份执行任意代码。Christophe Pettus 指出这段代码是 2002 年移植的 C 实现,长期缺少模糊测试,又归在 contrib 下,审视强度低于内核,于是漏洞随每个版本一路发布了二十年。补丁在 18.3、17.9、16.13、15.17 和 14.22 里,只用 digest() 与 crypt() 的不受影响。
Snowflake 收购 Crunchy Data 后,Crunchy PGO v6 上的集群要考虑退路。Gabriele Bartolini 给了两条路:离线那条用 CloudNativePG 内置的 pg_dump 导入,停机随数据量增长;在线那条用逻辑复制持续同步,由 Publication 与 Subscription 两个 CRD 描述,切换时排空队列,停机以秒计。序列仍要手工同步,原生支持要等 PostgreSQL 19。
Jimmy Angelakos 发布 pg_statviz 1.0,给这套 PostgreSQL 统计可视化工具加了可选的 --ai 分析,支持 Claude、Gemini 和本地 Ollama 三种后端,并把用户派生的数据包裹起来以防提示注入。仪表盘、规则和大模型解释拼在一起能降低读统计信息的门槛,但错误建议和数据外传的风险也同时上升。把生产统计发给外部 API 之前,要确认配置项、角色名、复制槽和查询文本里有没有业务敏感信息。
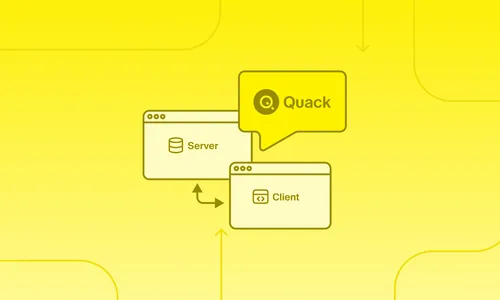
DuckDB 介绍了 Quack 协议,让 DuckDB 实例之间以客户端服务器的方式访问远程数据。文章把它明确放在原有的进程内架构之外,是新增能力而不是替代。DuckDB 已经是本地分析、ETL 和应用内 SQL 的常见选择,官方远程协议会把它推向服务化分析、边缘数据和轻量 BI,也可能省掉为共享数据而绕道 PostgreSQL 或 Flight SQL 的那一层。上生产前仍要看权限、并发和稳定性。
Kubernetes v1.36 引入 scheduling.k8s.io/v1alpha2 下的 Workload 与 PodGroup 对象,以及新的 PodGroup 调度周期,配合拓扑感知调度、成组调度和 DRA 的 ResourceClaim。GPU 训练和多 Pod 分布式任务靠逐个 Pod 调度效率很低,这批 API 进入主线,说明 AI 负载正在反过来塑造云原生控制面。平台团队可以跟踪它的成熟度,避免过早绑死私有调度器。
dnsmasq 维护者在邮件列表上说明,CERT 即将发布六个严重安全漏洞的 CVE。dnsmasq 是那种看不见却到处都在的 DNS 与 DHCP 组件,家用路由器、小型办公网络、Linux 桌面、开发用虚拟网络和嵌入式设备里都有它,多个严重漏洞同时释放,意味着补丁传播和设备厂商的响应会很不均匀。可以先盘点基础镜像、路由器固件和虚拟机开发网络里的用法,等发行版公告后优先升级,升不动的边缘设备做网络隔离。
XBOW 公布了编号 CVE-2026-45185 的 Dead.Letter 漏洞,称在 Exim 中发现未认证的远程代码执行。Exim 是部署量很大的邮件传输代理,邮件服务器通常直接暴露在公网上,历史上又长期是自动化扫描的目标。运维 Exim 的团队应尽快关注上游与发行版的补丁和临时缓解措施:即便邮件不在核心业务链路上,这类主机也常常成为进入内网的第一跳。
Cloudflare 复盘了一个看上去与协议无关的故障:Linux 内核的一项 idle 优化会触发 QUIC 行为异常,形成他们所说的死亡螺旋,文章记录了从现象到定位再到修复的完整路径。基础设施团队遇到 QUIC 或 UDP 问题时习惯先怀疑网络或应用实现,这次复盘说明内核优化和 CPU 空闲策略同样可能被放大成协议层故障。跑高吞吐 QUIC、RPC、数据库代理或边缘网关的团队值得把 CPU 电源状态和尾延迟一起纳入观测。
Launch HN 项目称零迁移、几秒拉起 Postgres 沙箱,用于测试与预览环境。
5432 直通、5433 按连接 fork,用 CREATE DATABASE ... TEMPLATE 建库,断开即清理。
拆分含 DEFAULT 的分区时漏检上边界,开启分区剪枝后查询会返回空结果。
Peter Smith 建议把位图换回枚举,并收紧冲突表权限,只放开 DELETE 与 TRUNCATE。
Alexandra Wang 的补丁想改进连接的代价估算,目前先征求 catalog 设计层面的意见。
测试里 GOO 稳定在 84 到 88 秒,GEQO 则在 51 到 575 秒之间大幅波动。
Christophe Pettus 梳理这组写回参数,提醒尾延迟同样取决于 fsync 与页缓存行为。
AWS 同时给出连接驱动与连接串的最佳实践,兼容 PostgreSQL 的分布式 SQL 铺得更开。
迁移后提高了用量上限、性能与可靠性,容器状态用 D1 和 Queues 管理。
建议把 CNA、厂商公告与 CISA KEV 一并接入,不要把没有 CVSS 当成没有风险。
Internet Cleanup Foundation 的基线扫描还指出政府邮件加密普遍不达标。